Configurer Procore pour la SSO Okta initiée par l’IdP

If your company manages your users with Okta, you can leverage its SSO capabilities. This gives your end users the ability to authenticate their identify for the Procore application using their Okta account. With this SSO integration, you can:

  • Leverage Okta for SSO access to Procore.

  • Simplify your entire organization's password management process.

  • Avoid problematic user password management.

Éléments à prendre en compte

  • Autorisations requises:

    • Autorisations d’administrateur sur Okta
      ET

    • Autorisations de niveau « Admin » dans l’outil Admin au niveau entreprise de Procore.

  • Protocole d’authentification pris en charge:

    • Langage de balisage d’assertion de sécurité (SAML 2.0)

  • Limites:

    • Le provisionnement juste à temps (JAT) n’est PAS pris en charge.

Réutilisation de contenu SSO

 Facultatif : ID d’entité unique

Lors de la configuration de l’authentification unique pour une seule instance Procore, vous ne devez PAS cocher cette case.

Si votre entreprise octroie des licences à plusieurs instances Procore et que vous souhaitez configurer des applications Procore Enterprise uniques au sein de votre locataire IdP pour chaque instance, vous pouvez activer l’ID d’entité unique. Si cette option est activée, vous êtes toujours limité à un (1) Enterprise application par instance de entreprise Procore.

À noter : L’authentification unique pour Procore cible les utilisateurs par domaine e-mail. Un domaine de e-mail ne peut être ciblé qu’une seule fois dans l’ensemble de Procore. Par conséquent, si vous envisagez de configurer l’authentification unique avec des ID d’entité uniques sur plusieurs instances Procore, n’oubliez pas que vous ne pouvez cibler un domaine de e-mail qu’une seule fois, dans une seule instance.

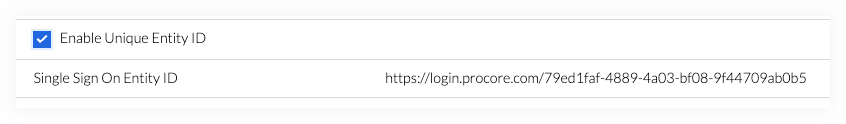
Pour générer un ID d’entité unique pour un Enterprise application, cochez la case Activer l’ID d’entité unique dans la page de configuration d’authentification unique de l’outil Procore Admin pour l’instance Procore que vous souhaitez spécifier sur un Enterprise application. En cochant cette case, une URL d’ID d’entité unique sera générée dans le champ ci-dessous, que vous copierez et collerez ensuite dans le champ d’ID d’entité approprié sur la page de configuration de votre IdP.

Remarques : Vous devez enregistrer votre configuration avec la case cochée pour générer l’ID d’entité unique. L’activation de cette fonctionnalité n’a pas d’impact sur l’appartenance des utilisateurs ou l’accès à une instance donnée. L’accès à une entreprise dans Procore est déterminé par la présence de l’utilisateur dans l’outil Annuaire et par les autorisations configurées dans Procore. Le provisionnement automatique avec authentification unique n’est pas pris en charge pour le moment.

Sso Unique Entity Id

Escalier

Étape 1 : ajouter l’application Procore à Okta

  1. Connectez-vous à Okta en tant qu’administrateur.

  2. Cliquez sur Admin. Okta Click Admin


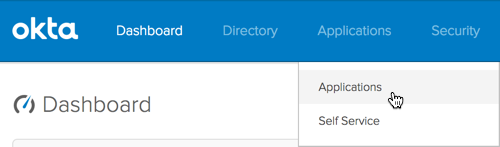
  3. Choisissez Applications > Applications.
    Okta Apps Apps

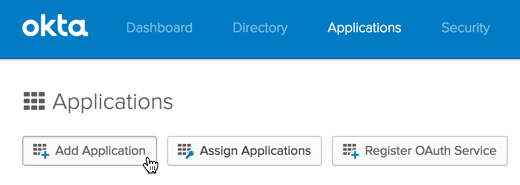
  4. Cliquez sur Ajouter une application.
    Okta Add App


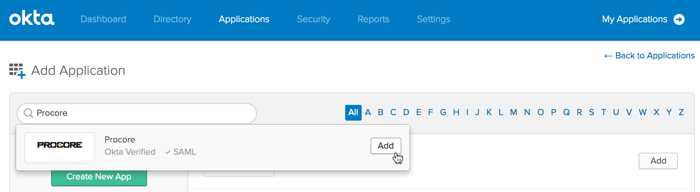
  5. Dans la zone Rechercher une application , recherchez Procore. Lorsque l’application SAML vérifiée par Okta de Procore s’affiche, cliquez sur Ajouter. Okta Search For Procore


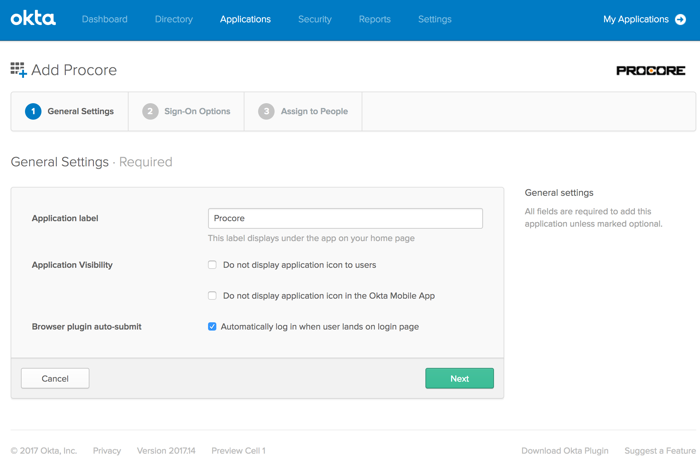
  6. Sous Paramètres généraux, procédez comme suit :

    • Étiquette d’application. Saisissez un nom pour la nouvelle application. Par exemple, tapez : Procore

    • Visibilité de l’application. Laissez ces deux cases vides. Cela permettra à l’icône Procore d’apparaître dans Okta et sur la page de connexion Okta. Si vous cochez cette case, le logo n’apparaîtra PAS.

    • Plug-in de navigateur Soumission automatique. Assurez-vous que cette case est cochée.

      Okta Applicaton Label

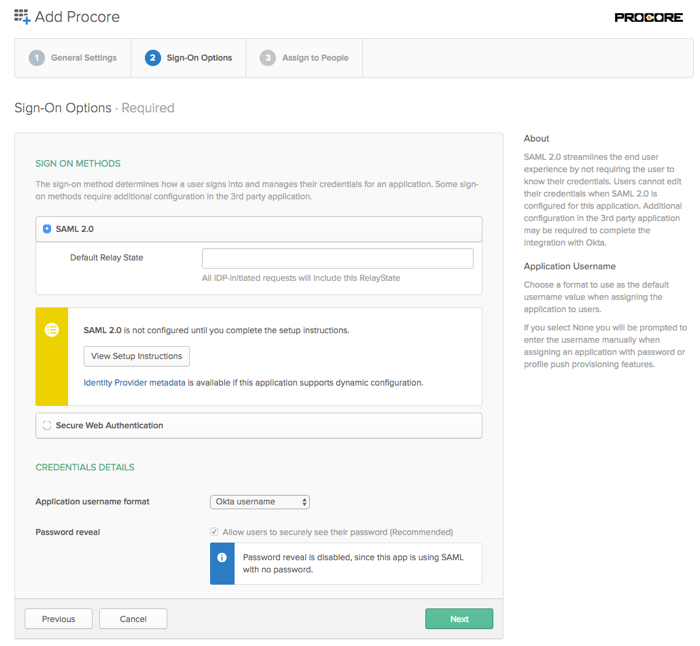
  7. Cliquez sur Suivant. Okta Sign On Options


  8. Cliquez sur Afficher les instructions de configuration.
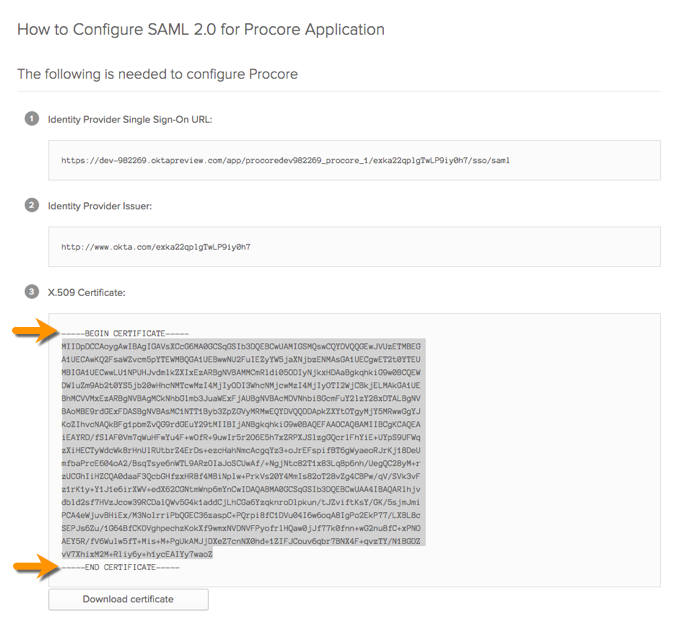
    Cela ouvre la page Configurer l’authentification unique dans un nouvel onglet du navigateur Web. Laissez cette page ouverte dans votre navigateur. Par la suite, vous devrez copier les informations de cette page lorsque vous configurerez les paramètres d’authentification unique Okta dans l’application Web Procore.
    Important! Lors de la copie de la chaîne de certificat X.509, ne copiez PAS les marqueurs « ------------BEGIN CERTIFICATE ------------ » et « ------------END CERTIFICATE------------ ». Copiez uniquement le texte qui se trouve entre ces marqueurs.
    Okta Copy Certificate

  9. Revenez à l’onglet ouvert de votre navigateur avec la page de connexion d’Okta, comme indiqué ci-dessous. Assurez-vous ensuite que le nom d’utilisateur Okta est sélectionné dans la liste Format du nom d’utilisateur de l’application .
    Okta Sign On Options

  10. Cliquez sur Suivant.

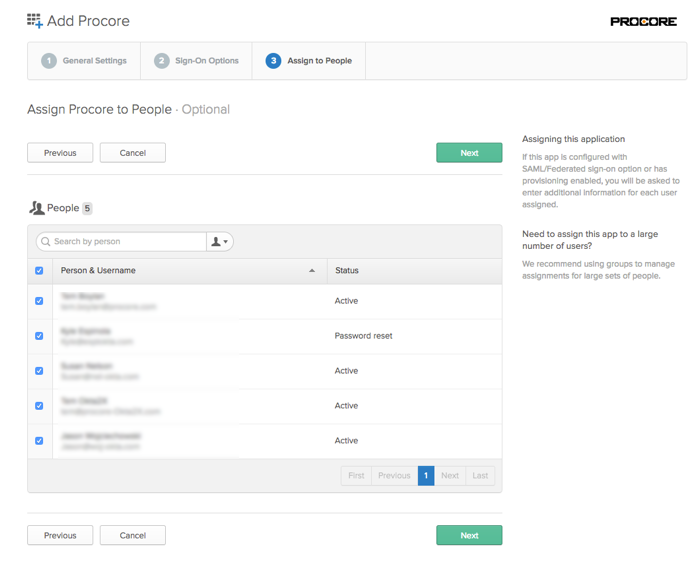
  11. Cochez le nom des utilisateurs Procore de votre organisation dans la liste Personnes . Okta Assign Procore To People


  12. Cliquez sur Suivant.

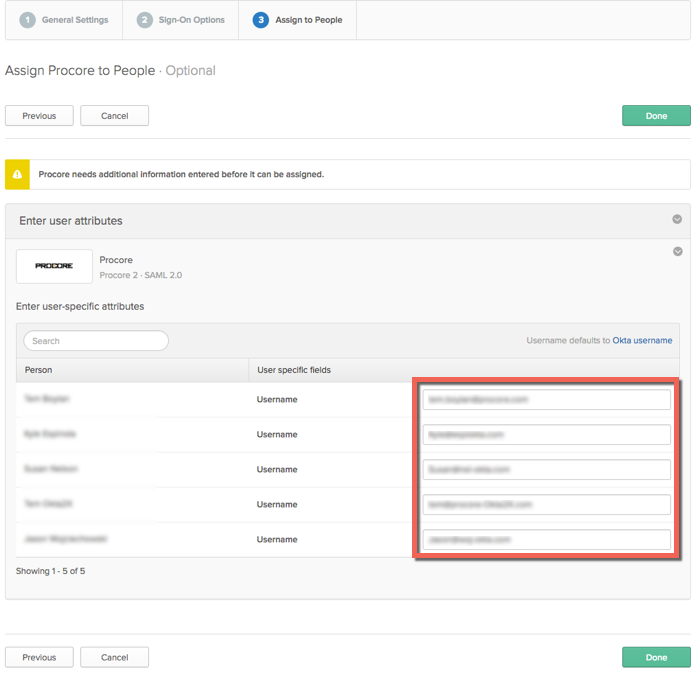
  13. Vérifiez que les paramètres d’attribut sont corrects pour tous vos utilisateurs Procore. Ce nom d’utilisateur Otka est une adresse e-mail. Il s’agit de l’adresse que vous, utilisateurs de Procore, utiliserez pour vous connecter à votre intégration SSO Procore + Okta.
    Okta End User Attributes

  14. Cliquez sur Terminé.

  15. Passez à la procédure suivante.

Étape 2 : Configurer les paramètres Okta dans Procore

  1. Connectez-vous à l’application Web Procore.
    Remarque: vous devez vous connecter à l’aide d’un compte disposant de l’autorisation « Admin » dans l’outil Admin de l’entreprise.

  2. Accédez à l’outil Admin de l’entreprise.

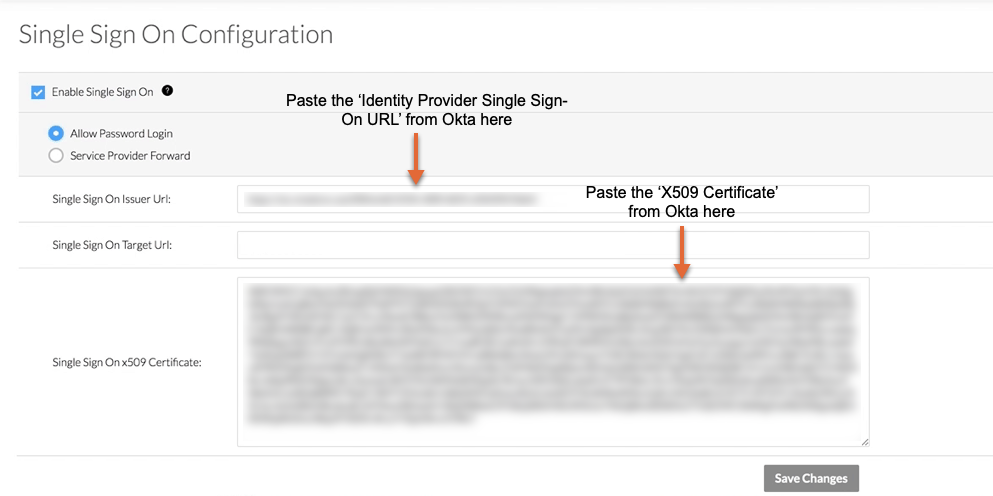
  3. Sous Paramètres administratifs, cliquez sur Configuration à authentification unique.

  4. Saisissez les informations suivantes :

    • URL de l’émetteur de l’authentification unique
      collez dans ce champ l’URL d’authentification unique du fournisseur d’identité que vous avez copiée depuis Okta.

    • URL cible d’authentification unique.
      Laissez ce champ vide.

    • Authentification unique x509
      collez dans ce champ le « Certificat X509 » que vous avez copié depuis Okta.
      Important: lorsque vous copiez les informations de certificat à partir d’Okta, ne copiez PAS les marqueurs « ------------ DÉBUT DU CERTIFICAT ------------ » et « ------------ FIN DU CERTIFICAT ------------ ». Vous ne souhaitez copier que le texte qui se trouve entre ces marqueurs. Okta Sso Idp Configuration Settings


  5. Cliquez sur Enregistrer les modifications.

  6. Ensuite, contactez le point de contact Procore de votre entreprise ou le support technique Procore pour lui demander de saisir les domaines que vous souhaitez cibler pour l’authentification via authentification unique. Procore doit saisir ces domaines en votre nom.

  7. Une fois que le(s) domaine(s) ont été saisi(s) par Procore, suivez les dernières étapes pour activer l’authentification unique pour votre entreprise :

    1. Cochez la case Activer l’authentification unique dans les paramètres de configuration SSO de Procore.

    2. Sélectionnez Autoriser la connexion par mot de passe pour activer un flux initié par l’IdP.

    3. Cliquez sur Enregistrer.

L’authentification via la méthode SSO configurée devient active immédiatement après l’enregistrement de la configuration finale terminée.

 Remarque

Les clients qui licence Procore Pay peuvent avoir besoin d’une assistance supplémentaire pour activer l’authentification multifacteur pour les paiements lorsque l’authentification unique est configurée pour leur entreprise. Si vous licence Procore Pay et souhaitez activer l’authentification unique, contactez le support.

Voir aussi

Voir aussi

Chargement des articles connexes...