Configurer l’authentification unique Google pour Procore

 Remarque

Si votre organisation utilise les produits Gestion financière du portefeuille et Planification des immobilisations de Procore, vous devrez contacter votre Point de contact Procore ou l’équipe de support technique pour configurer votre authentification unique Google.
Contexte

Pour vous aider à comprendre les termes abordés ci-dessous, voici quelques définitions :

  • Fournisseur d’identité (IdP). Il s’agit du service qui vérifie l’identité de vos utilisateurs finaux (par exemple, Okta, OneLogin ou Microsoft Azure AD).

  • URL émettrice (ID de l’entité). Chaîne unique qui identifie le fournisseur émettant une demande SAML.

  • SAML. Abréviation de Security Assertion Markup Language (langage de balisage d’assertion de sécurité).

  • Fournisseur de services (SP). Procore (en anglais seulement)

  • URL cible. L’URL du fournisseur d’identité qui recevra les requêtes SAML de Procore.

  • Certificat X.509. Il s’agit d’un certificat numérique crypté qui contient les valeurs requises qui permettent au service d’authentification unique de vérifier l’identité de vos utilisateurs.

Les configurations suivantes sont prises en charge avec l’authentification unique Google :

  • Authentification unique initiée par le fournisseur de services (initiée par le fournisseur de services). Appelée authentification unique initiée par Procore, cette option permet à vos utilisateurs finaux de se connecter à la page de connexion Procore, puis d’envoyer une demande d’autorisation à l’IdP. Une fois que l’IdP a authentifié l’identité de l’utilisateur, celui-ci est connecté à Procore.

  • authentification unique initiée par le fournisseur d’identité (initiée par l’IdP). Avec cette option, vos utilisateurs finaux doivent se connecter à la page authentification unique de votre IdP, puis cliquer sur une icône pour se connecter et ouvrir l’application Web Procore.

Éléments à prendre en compte

  • Autorisations utilisateur requises :

    • Pour ajouter Procore en tant qu’application Security Assertion Markup Language personnalisée dans Google :* Accès à un compte super-administrateur Google.

    • Pour configurer l’authentification unique de Google dans Procore :* Autorisations de niveau 'Admin' dans l’outil Niveau entreprise Admin.

Escalier

  • Ajouter Procore en tant qu’application SAML personnalisée dans Google

  • Configurer l’authentification unique Google dans Procore

Ajouter Procore en tant qu’application SAML personnalisée dans Google

Pour plus d’informations sur les étapes ci-dessous, consultez l’article de Google Configurer votre propre application Security Assertion Markup Language personnalisée .

  1. Accédez à la page d’informations de l'IdP Google dans la console admin de Google.

  2. Ouvrez un document vierge sur votre ordinateur.

  3. Copiez l’URL d’authentification unique à partir de la page d’informations du fournisseur d’identité Google et collez-la dans votre document vierge.

  4. Copiez l’ID d’entité à partir de la page d’informations de l’IdP Google et collez-le dans votre document vierge.

  5. Téléchargez le certificat à partir de la page d’informations de l’IdP Google.

  6. Ouvrez le certificat et copiez le texte entre Certificat de début et Certificat de fin.

  7. Collez le texte du certificat dans votre document vierge.

  8. Complétez les informations suivantes dans la fenêtre Détails du fournisseur de services de Google :

    • URL de l’AEC : https://login.procore.com/saml/consume

    • ID de l’entité : https://login.procore.com/

      Réutilisation de contenu SSO

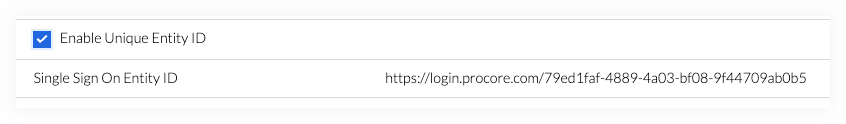
       Facultatif : ID d’entité unique

      Lors de la configuration de l’authentification unique pour une seule instance Procore, vous ne devez PAS cocher cette case.

      Si votre entreprise octroie des licences à plusieurs instances Procore et que vous souhaitez configurer des applications Procore Enterprise uniques au sein de votre locataire IdP pour chaque instance, vous pouvez activer l’ID d’entité unique. Si cette option est activée, vous êtes toujours limité à un (1) Enterprise application par instance de entreprise Procore.

      À noter : L’authentification unique pour Procore cible les utilisateurs par domaine e-mail. Un domaine de e-mail ne peut être ciblé qu’une seule fois dans l’ensemble de Procore. Par conséquent, si vous envisagez de configurer l’authentification unique avec des ID d’entité uniques sur plusieurs instances Procore, n’oubliez pas que vous ne pouvez cibler un domaine de e-mail qu’une seule fois, dans une seule instance.

      Pour générer un ID d’entité unique pour un Enterprise application, cochez la case Activer l’ID d’entité unique dans la page de configuration d’authentification unique de l’outil Procore Admin pour l’instance Procore que vous souhaitez spécifier sur un Enterprise application. En cochant cette case, une URL d’ID d’entité unique sera générée dans le champ ci-dessous, que vous copierez et collerez ensuite dans le champ d’ID d’entité approprié sur la page de configuration de votre IdP.

      Remarques : Vous devez enregistrer votre configuration avec la case cochée pour générer l’ID d’entité unique. L’activation de cette fonctionnalité n’a pas d’impact sur l’appartenance des utilisateurs ou l’accès à une instance donnée. L’accès à une entreprise dans Procore est déterminé par la présence de l’utilisateur dans l’outil Annuaire et par les autorisations configurées dans Procore. Le provisionnement automatique avec authentification unique n’est pas pris en charge pour le moment.

      Sso Unique Entity Id

    • URL de début : laissez ce champ vide.

    • certificat : Copiez et collez le texte du certificat à partir de votre document vierge.

    • Réponse signée : Cochez cette case à cocher.

    • ID du nom : Sélectionnez Informations de base dans le premier menu déroulant et E-mail principal dans le deuxième menu déroulant.

    • Format de l’ID du nom : Sélectionnez E-MAIL dans le menu déroulant.

Configurer l’authentification unique Google dans Procore

  1. Accédez à l’outil Admin au niveau niveau entreprise dans Procore.

  2. Sous Paramètres de l’entreprise, cliquez sur Configuration de l’authentification unique.

  3. Procédez comme suit :

    • Saisissez l’ID d’entité à partir de la page d’informations du IdP Google dans le champ URL de l’émetteur de l’authentification unique.

    • Saisissez l’URL d’authentification unique à partir de la page d’informations de l’IdP Google dans le champ URL cible de l’authentification unique.

    • Saisissez le texte du certificat dans le champ Certificat d’authentification unique x509 .

  4. Cliquez sur Enregistrer les modifications.

  5. Contactez le support technique Procore ou le de Point de contact Procore votre entreprise pour demander l’activation de l’authentification unique. Incluez le domaine e-mail que vous souhaitez cibler pour l’authentification unique dans votre demande.

  6. Après avoir reçu la confirmation que la configuration SSO est prête, cochez la case Activer l’authentification unique sur la page « Configuration de l’authentification unique ».

  7. Effectuez l’une des opérations suivantes :

    • Sélectionnez l’option Autoriser la connexion par mot de passe .

    • Sélectionnez l’option Transfert du fournisseur de services .

  8. Cliquez sur Enregistrer les modifications.

Voir aussi

Chargement des articles connexes...